Architecture réseau, VLAN et LAN
3. Normes d'architecture réseau
L'architecture recommandée sépare le trafic des points de vente du trafic des visiteurs, du trafic bureautique, des objets connectés et du trafic de gestion. Tout accès inter-VLAN doit être explicitement autorisé, journalisé lorsque cela est possible et refusé par défaut.
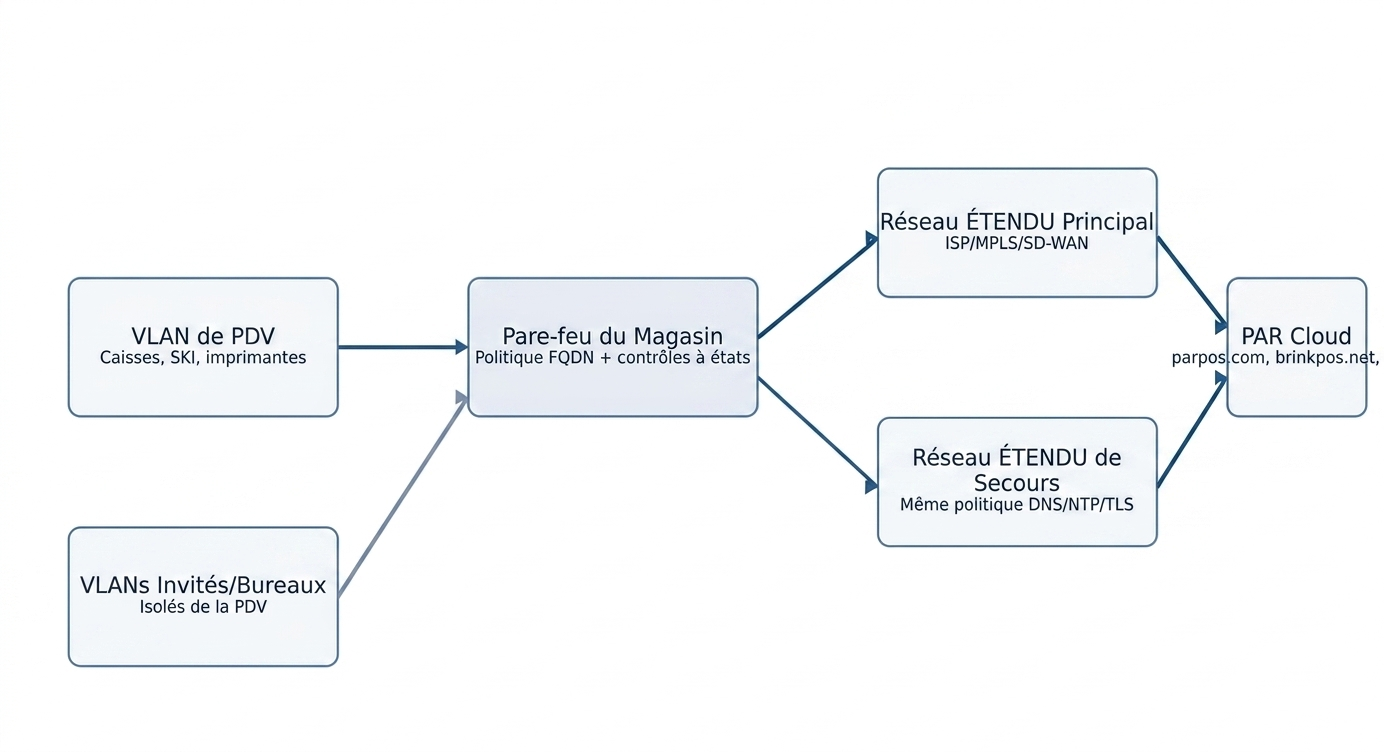
Figure 1. Topologie de référence pour la connectivité segmentée des points de vente avec une politique WAN principale et de secours en miroir.
3.1 Exigences de conception fondamentales
-
Les contrôles de pare-feu avec état doivent régir le trafic du point de vente entrant ou sortant du VLAN du point de vente.
-
Les réseaux invités ne doivent pas être acheminés vers les systèmes de point de vente, de paiement, de gestion ou de back-office.
-
L'accès à la gestion des périphériques réseau doit être limité aux sources d'administration autorisées.
-
Documentez les plages d'adresses IP, les réservations DHCP, la propriété des appareils et les responsables des dépendances avant les tests d'acceptation.
4. Normes de segmentation VLAN
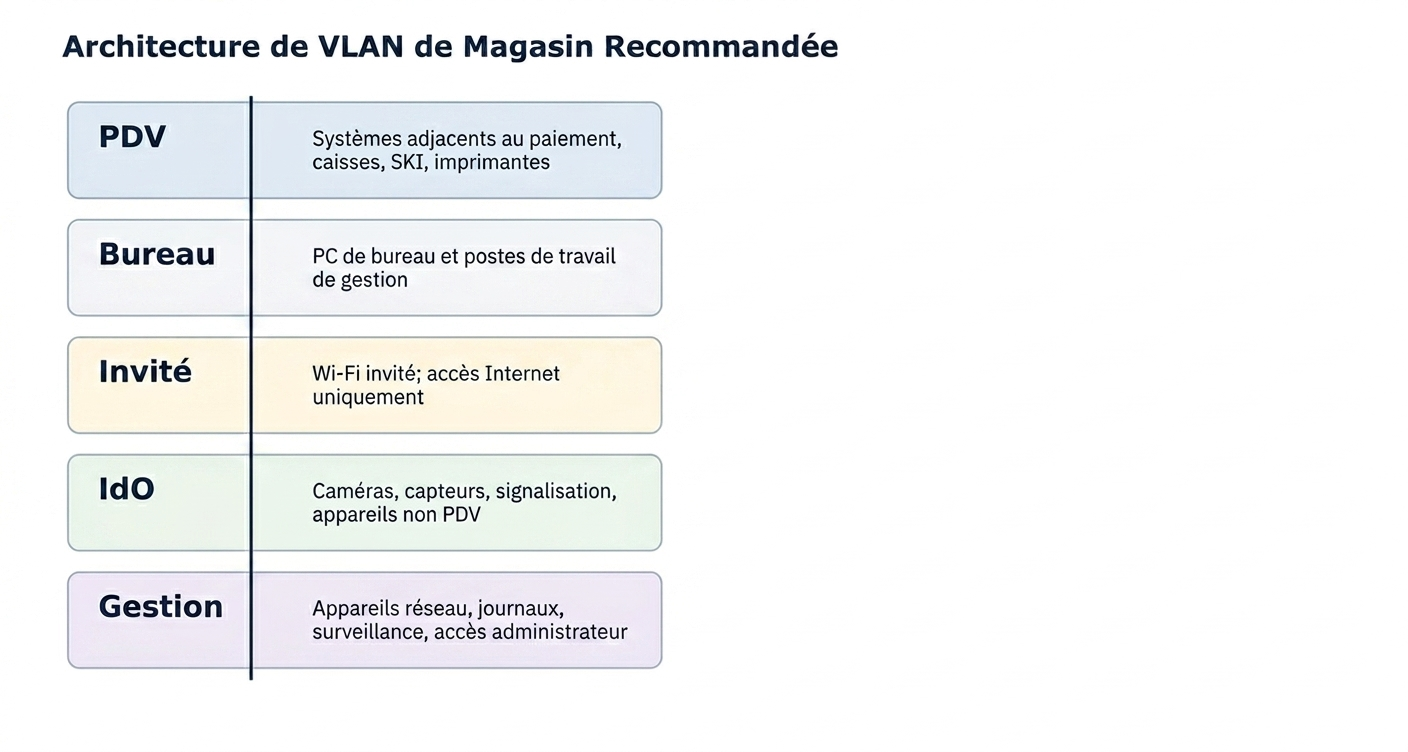
Figure 2. Segmentation logique recommandée pour les réseaux de magasins.
| VLAN | Systèmes typiques | Posture de routage | Notes |
|---|---|---|---|
| POS | Caisses enregistreuses, KDS, imprimantes de reçus, services de point de vente locaux | Le moins privilégié | Segment principal essentiel à l'activité. |
| Paiement | Claviers à code PIN, contrôleurs de paiement lorsqu'ils sont séparés | contrôlé par PCI | À utiliser uniquement lorsque l'architecture l'exige ou que le responsable de la conformité impose une séparation. |
| Bureau | Ordinateurs de bureau, postes de travail des gestionnaires | Limité | L'autorisation requiert uniquement l'accès aux services d'administration du point de vente. |
| Invité | Clients Wi-Fi invités | Internet uniquement | Pas de routage interne. |
| IoT | Caméras, capteurs, signalétique | Limité | Empêcher les mouvements latéraux vers le point de contact. |
| Gestion | Commutateurs, pare-feu, points d'accès, surveillance | Réservé aux administrateurs | Limiter l'accès aux sources d'administration nommées et consigner les accès. |
5. Exigences et performances du réseau local
| Composant | Attentes minimales | Norme recommandée | Preuve |
|---|---|---|---|
| Commutation | commutation gérée | Ports d'accès Gigabit avec liaisons montantes surveillées | Inventaire des commutateurs et carte des ports |
| Câblage | Cat5e | Cat6 ou supérieur pour les nouvelles installations | Certification du câble ou approbation de l'installateur |
| Sans fil | Points d'accès de classe professionnelle | SSID distincts associés à des VLAN | Carte SSID/VLAN et validation RF |
| DHCP | Portées documentées | Réservations pour les infrastructures et les dispositifs critiques statiques | Exportation de la portée DHCP |
| Surveillance | Accessibilité de base | Alertes de santé concernant les circuits, les pare-feu, les commutateurs et les terminaux de point de vente | tableau de bord de surveillance ou politique d'alerte |
5.1 Objectifs de performance du réseau local
| Métrique | Cible | méthode de validation client |
|---|---|---|
| Ports de commutation | 1 Gbit/s là où l'appareil le prend en charge | Exportation de l'état du port du commutateur |
| Perte de paquets | Quasi nul sur les chemins LAN | Échantillonnage ou surveillance pendant les heures de fonctionnement |
| Latence vers la passerelle | Quelques millisecondes | Exemple de ping de passerelle |
| Capacité d'adressage | Capacité DHCP libre d'au moins 25 % | revue de l'utilisation du DHCP |